Анализ уязвимостей
Анализ уязвимостей сайта - это проверка работающего сайта снаружи так, как это делает злоумышленник: сканер ищет известные дыры, а инженер вручную пробует обойти формы, права и оплату. Заказчик получает отчёт с найденным, серьёзностью и способом исправления.
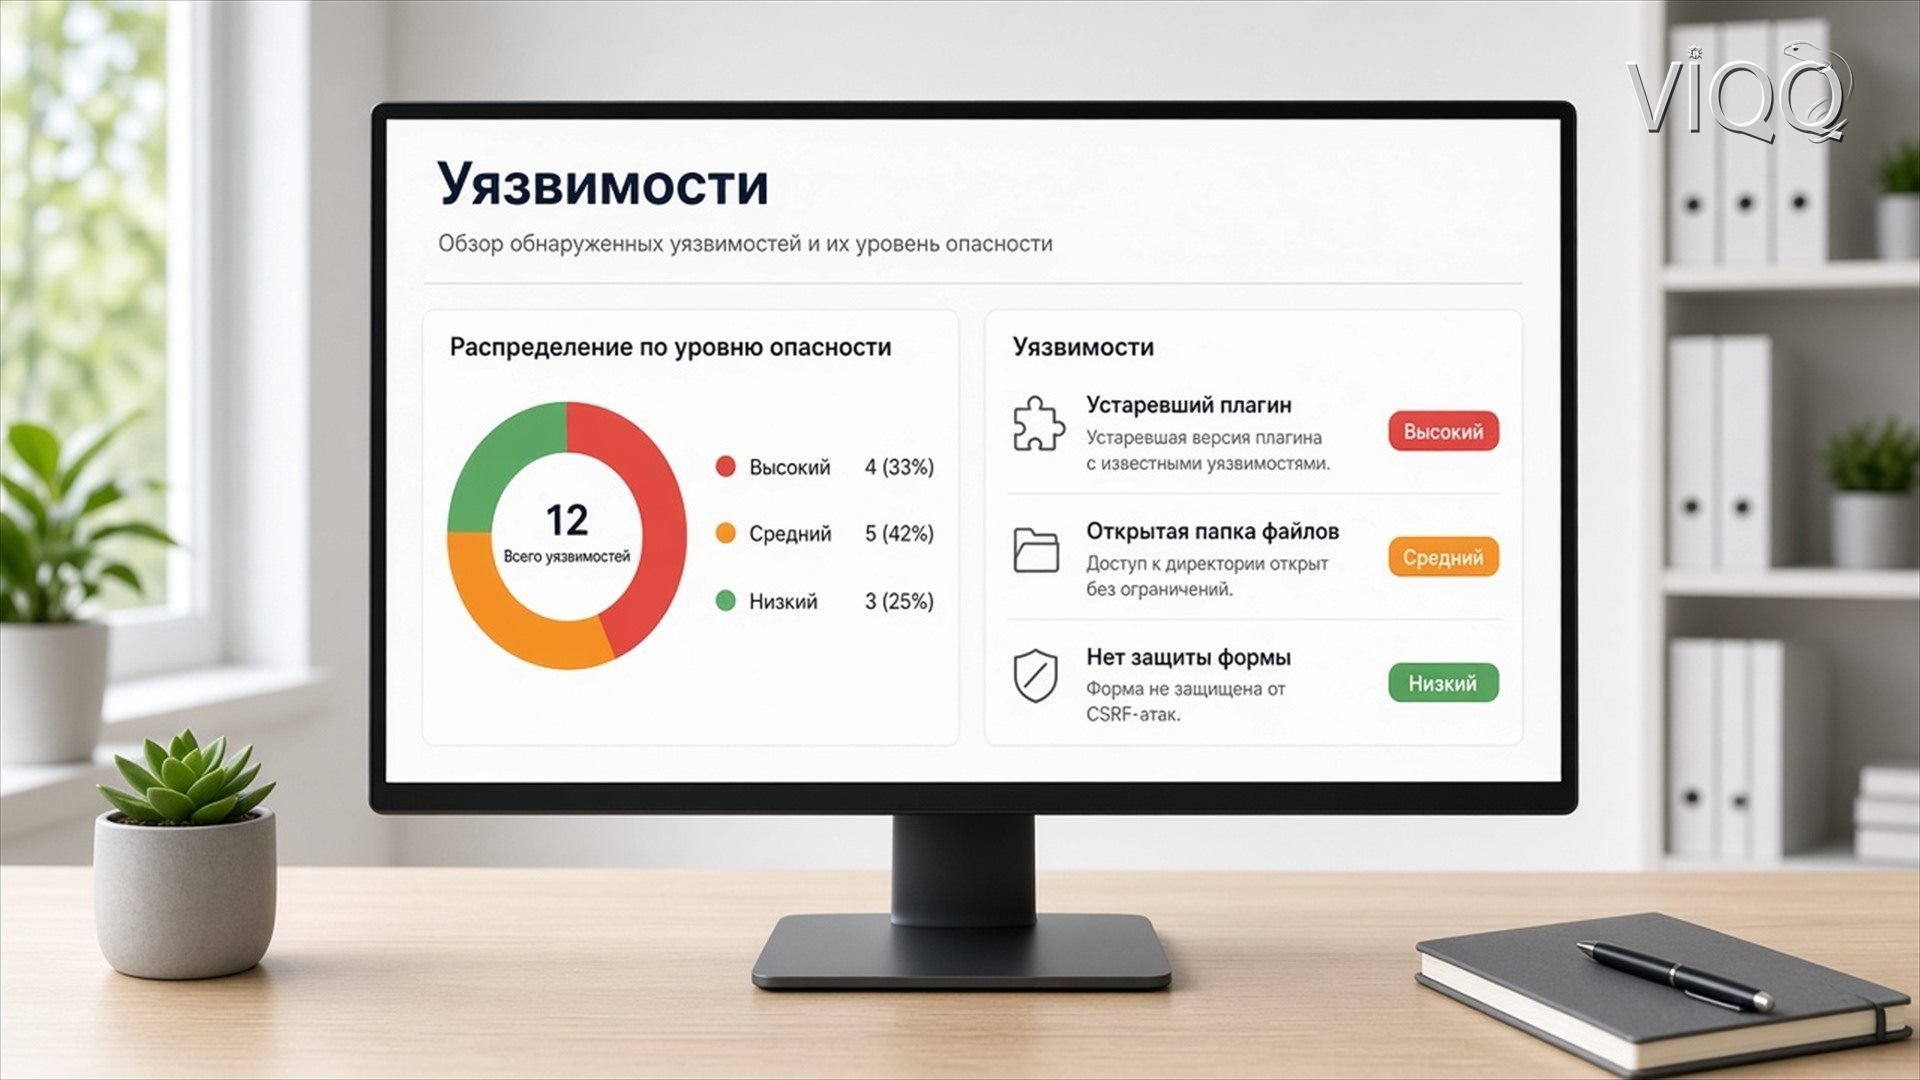
Результат - список уязвимостей по серьёзности, подтверждение каждой находки с шагами, оценка последствий и рекомендации. Викью проверяет сайты на WordPress, Битрикс, самописные кабинеты и интернет-магазины, а работы ведёт в согласованных границах, не затрагивая реальных клиентов.
Это не аудит кода и не постоянная защита. Аудит читает репозиторий, анализ смотрит на живую систему, а постоянные правила доступа, обновления и журнал событий входят в кибербезопасность. Здесь вы получаете срез: что можно взломать сегодня и в каком порядке закрыть.
Устаревшие плагины и ядро закрывают через обновление CMS, исправления в логике формы и оплаты идут как доработка сайта, а проверку после правок проводят в рамках тестирования ПО.
Кому нужен анализ уязвимостей сайта
Магазину и сервису, где есть оплата и персональные данные клиентов. Сайту, на котором недавно ставили плагины, меняли подрядчика или хостинг. Компании, у которой клиенты или тендер требуют подтверждения защиты.
Тем, кто заметил странности: письма уходят в спам, в выдаче появились чужие страницы, в админке видны входы из других стран. Анализ покажет, был ли взлом и через что.
Если сайт - одностраничная визитка без форм, достаточно обновлений и сильного пароля. Анализ нужен там, где есть вход, оплата и данные.
Что входит в анализ уязвимостей сайта
- Согласование границ: адреса, время и что нельзя трогать.
- Автоматическое сканирование сайта, сервера и пакетов.
- Ручная проверка входа, прав, форм и оплаты.
- Проверка заголовков безопасности, сертификатов и настроек сервера.
- Подтверждение находок и оценка последствий.
- Отчёт с серьёзностью, шагами и способами исправления.
Работы ведём в согласованное время и с резервной копией на случай, если проверка заденет данные. Обычно сканирование идёт ночью, чтобы не мешать посетителям.
Каждую находку подтверждаем руками: отчёт, составленный из вывода сканера, полон ложных срабатываний, и по нему невозможно планировать работы.
С чем проводим анализ уязвимостей сайта
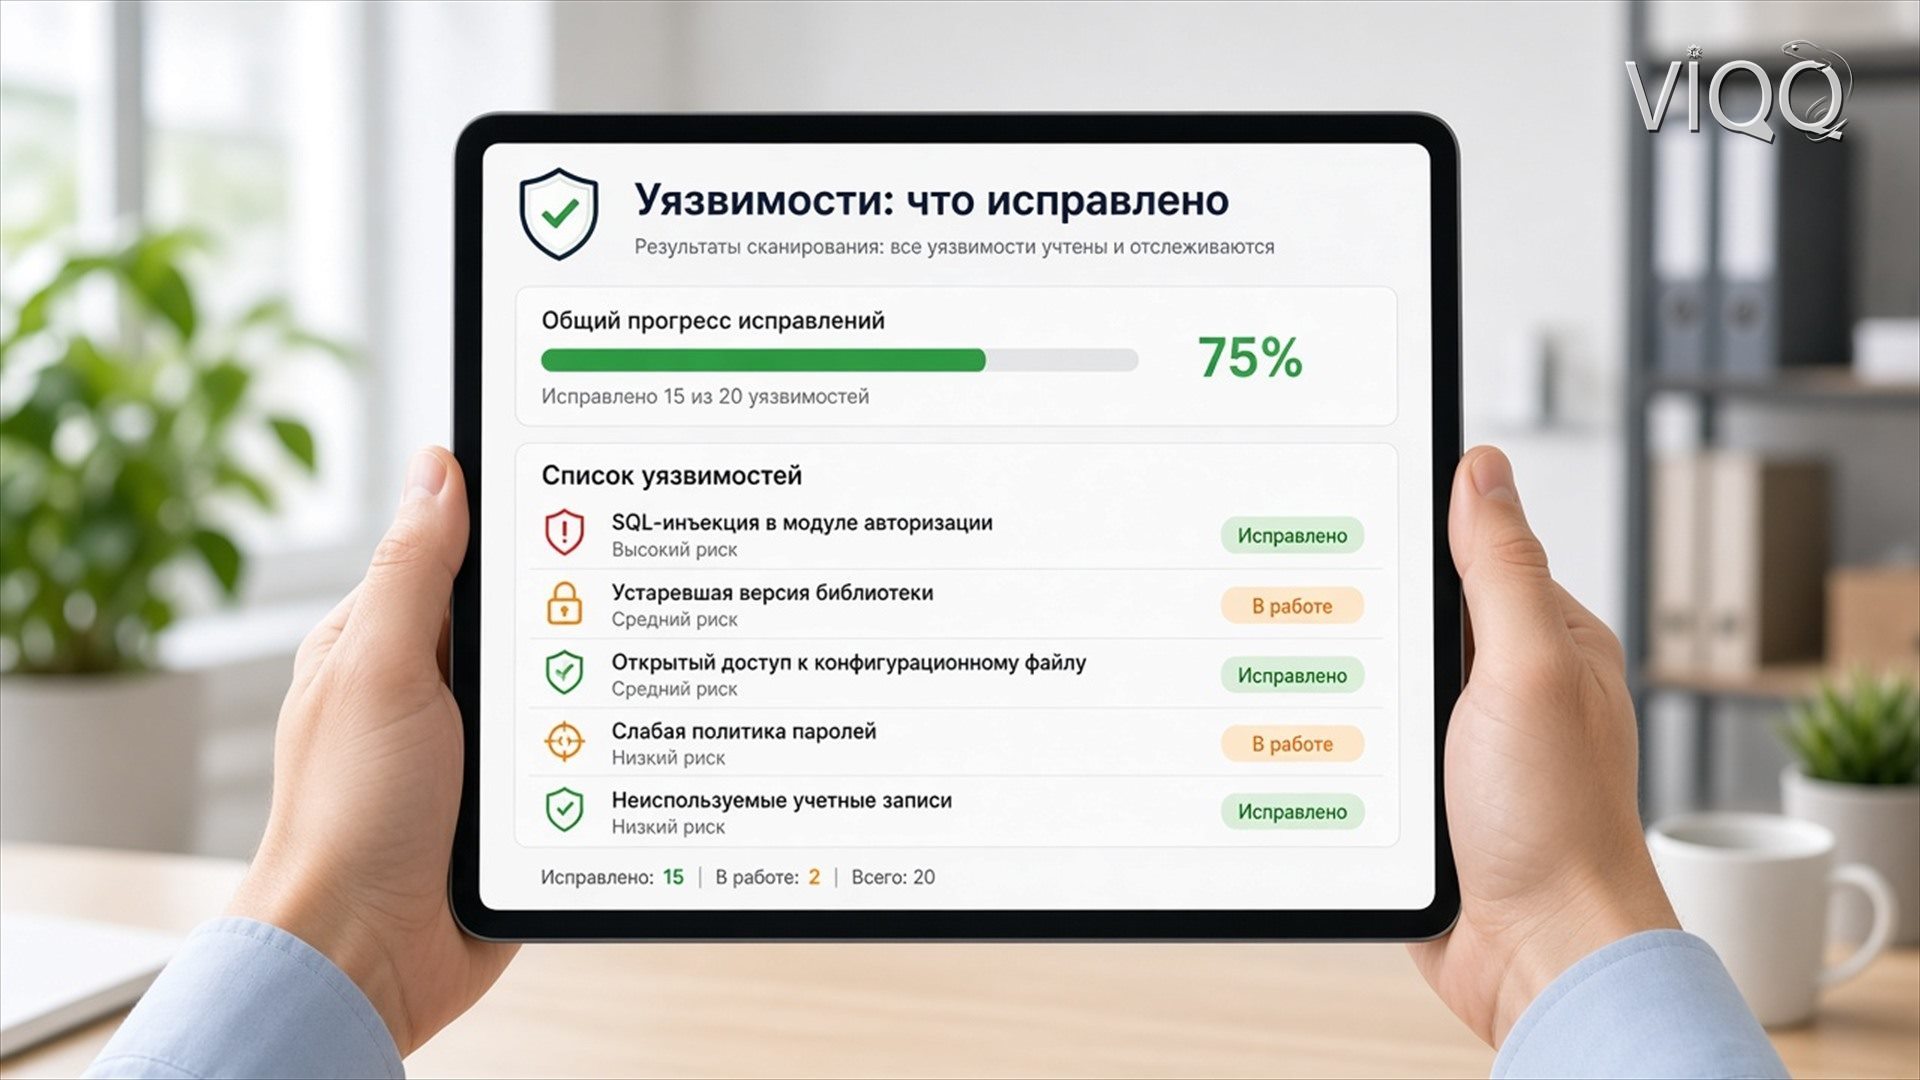
Сканеры вроде OWASP ZAP, Nuclei и Nikto покрывают известные уязвимости, а Burp Suite помогает вручную проверять логику. Для WordPress и Битрикс используем профильные проверки плагинов и модулей.
Проверяем по списку OWASP Top 10: внедрение SQL и скриптов, слабая авторизация, раскрытие данных, ошибки в настройках и устаревшие компоненты.
Сначала проверяем без входа, затем с тестовой учётной записью, чтобы увидеть, что видит рядовой пользователь и до чего он может дотянуться.
Что получает заказчик в отчёте об уязвимостях
| Серьёзность | Пример | Срок исправления |
|---|---|---|
| Критическая | Вход в админку без пароля, SQL-инъекция в форме | Немедленно |
| Высокая | Устаревший плагин с публичной уязвимостью | В течение недели |
| Средняя | Нет заголовков безопасности, открыты лишние файлы | В этом месяце |
| Низкая | Раскрытие версии сервера | По возможности |
Отчёт разделён на резюме для руководителя и приложение для разработчика. Таблица показывает, как мы оцениваем серьёзность.
Что получает компания после анализа уязвимостей сайта
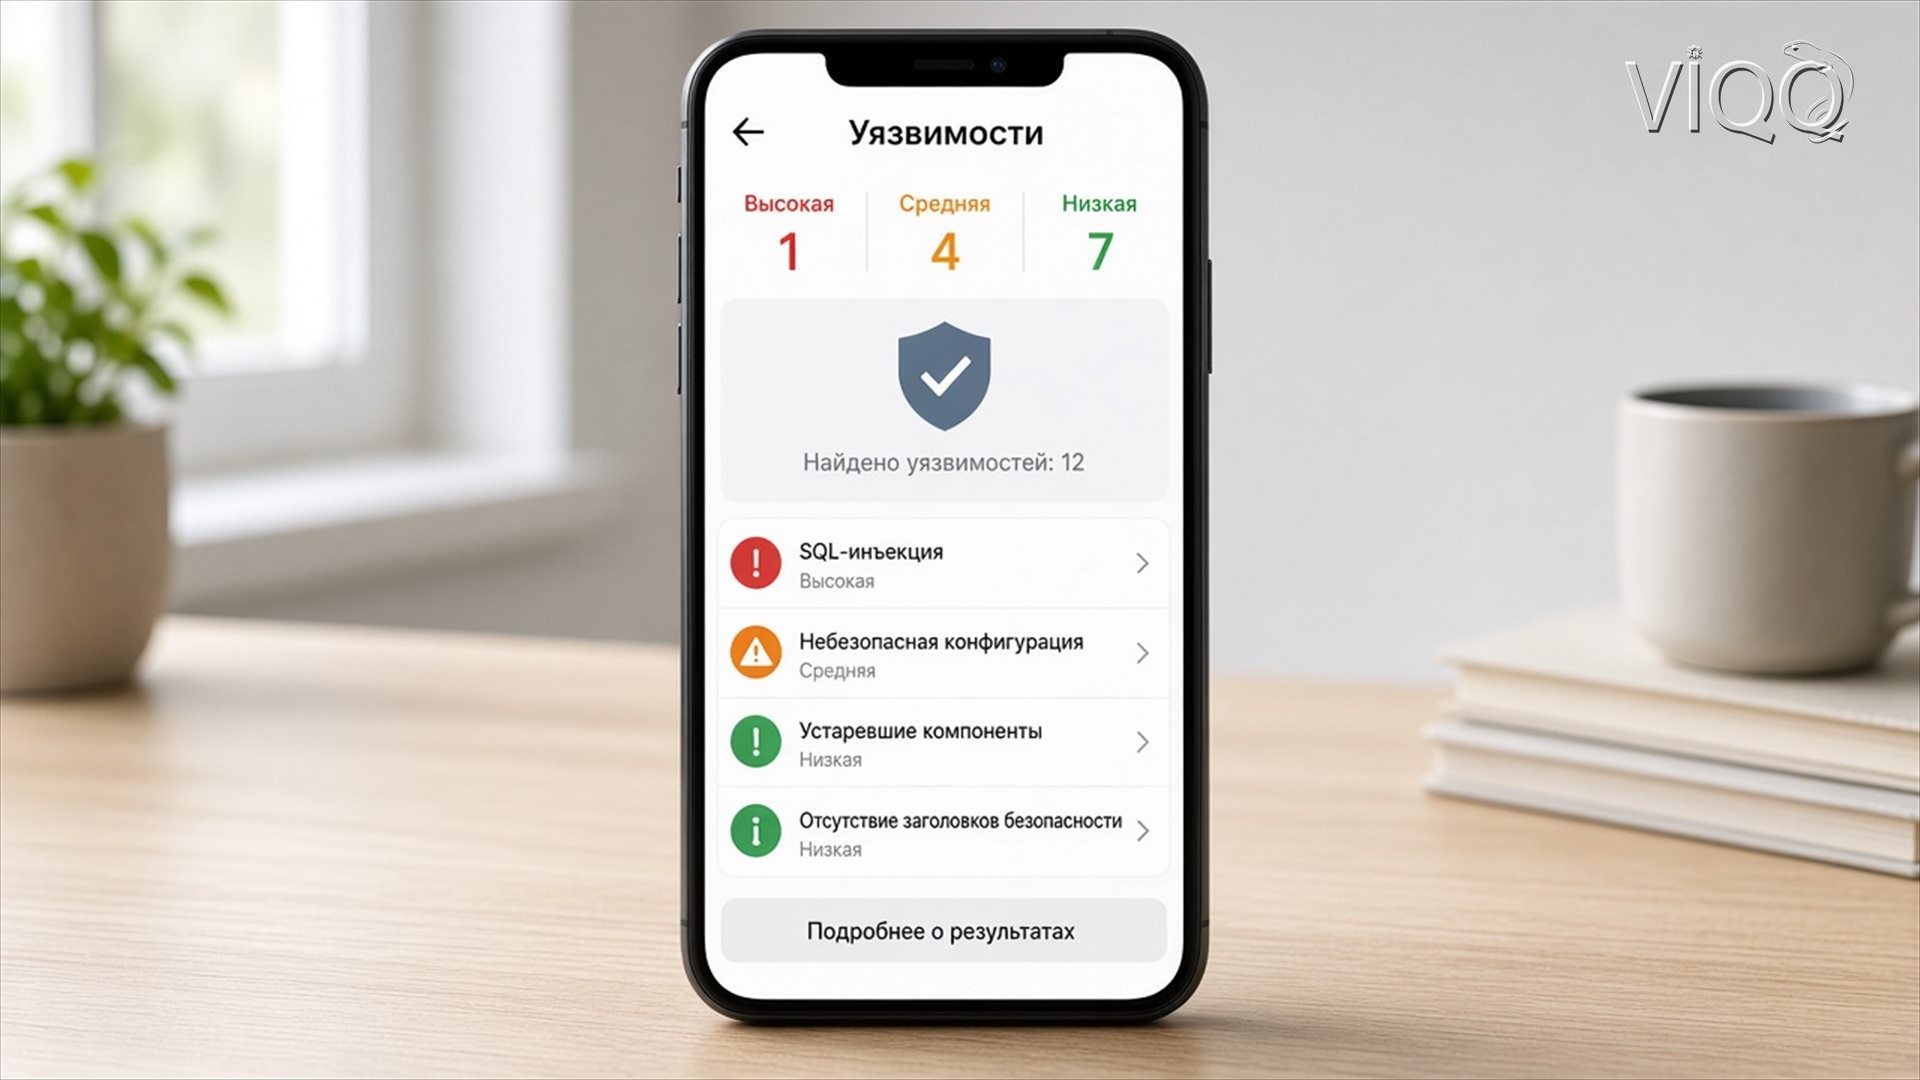
Отчёт с подтверждёнными находками, шагами воспроизведения и вариантами исправления, а также краткую сводку для руководителя: что опасно сейчас, что можно отложить и в каком порядке работать. Разработчик получает список, по которому правки делаются без догадок.
После исправлений проводим короткую повторную проверку тех же мест и обновляем статусы в отчёте. Так у вас остаётся документ, который можно показать клиенту или проверяющему как подтверждение того, что найденные дыры закрыты.
Что меняет срок анализа уязвимостей сайта
Размер сайта, число ролей и форм, а также то, нужен ли тест оплаты на тестовом шлюзе. Простой магазин проверяют быстрее, чем кабинет с десятью ролями.
Согласование границ тоже входит в срок: если вам нужно предупредить хостинг-провайдера, проверку назначают на дату после его ответа.
Как заказать анализ уязвимостей сайта
Пришлите адрес сайта, CMS, список ролей и форм и тестовую учётную запись, если нужна проверка внутри. Напишите, что нельзя трогать и когда удобнее проводить сканирование.
Команда VIQQ ответит составом и сроком. Форма расчёта - ниже на странице.
Пришлите адрес сайта и список ролей - VIQQ ответит составом и сроком анализа уязвимостей.
Актуализировано 07.10.2026
Стоимость разработки
Преимущества разработки с VIQQ



Заказ и этапы
Технологии что мы используем
Сотрудничество с VIQQ
Часто задаваемые вопросы
Стоимость разработки
Вас может заинтересовать
Нам доверяют
Нажмите, чтобы увидеть оригинал
Полезные материалы
Наши последние работы
Ais Elvise
ArtKars Market
Латте-Арт
НИКОНЕТ
лендинга для инновационного средства против курения «НИКОНЕТ»
Amritex
Интернет магазин
Shenyang Hanwei
Регата
Энова
XTAXI
Тут должен быть
ваш проект
Не пропустите главное!
получать эксклюзивные “хаки” для вашего бизнеса
и первыми узнавать о наших акциях и скидках?
Или присоединяйтесь к
нашим сообществам: